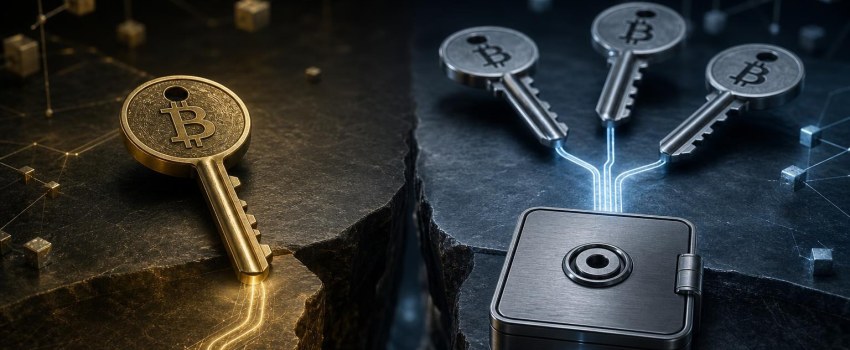
Quando si parla di custodia di Bitcoin, l’attenzione si concentra spesso su seed phrase, hardware wallet e sicurezza del dispositivo. C’è però una decisione precedente e altrettanto importante: quante chiavi devono autorizzare una transazione?
Nel modello più semplice, chiamato single-signature o single-sig, una sola chiave privata è sufficiente per spendere i fondi. Nel modello multisig, invece, sono necessarie più firme secondo una regola prestabilita: per esempio due firme su tre oppure tre su cinque.
La scelta non è una gara tra il sistema “più sicuro” e quello “meno sicuro”. Single-sig e multisig affrontano rischi diversi. Il primo è più semplice da configurare e recuperare, ma concentra il potere di spesa in una sola chiave. Il secondo riduce alcuni rischi di perdita o compromissione di una singola chiave, ma introduce più complessità, più punti di errore e una maggiore esigenza di documentazione.
Come funziona la custodia single-signature
In un wallet single-sig, un indirizzo Bitcoin è controllato da una singola chiave privata, normalmente derivata da una seed phrase. Chi possiede o riesce a ricostruire quella chiave può autorizzare una transazione.
Un hardware wallet può proteggere la chiave privata impedendo che venga esposta direttamente al computer. Il dispositivo riceve i dati della transazione, li mostra secondo le proprie possibilità e produce la firma al suo interno. La sicurezza, tuttavia, dipende anche dalla protezione della seed phrase: chi la ottiene può in genere ricostruire il wallet con un altro dispositivo compatibile.
Il modello single-sig ha alcuni vantaggi pratici:
- è relativamente semplice da creare e utilizzare;
- richiede meno dispositivi e meno procedure;
- è più facile da spiegare a una persona incaricata del recupero;
- presenta meno problemi di compatibilità tra wallet, descriptor e strumenti di firma;
- rende più semplice verificare gli indirizzi e controllare il saldo.
Il principale limite è la concentrazione del rischio. Se la seed phrase viene copiata, fotografata, sottratta o inserita in un software malevolo, l’attaccante può avere un percorso diretto verso i fondi. Se invece la seed viene persa o distrutta e non esiste un backup utilizzabile, il recupero può diventare impossibile.
Come funziona il multisig Bitcoin
Nel multisig, il wallet non dipende da una sola chiave. Le condizioni di spesa stabiliscono quante firme sono necessarie tra quelle disponibili. In una configurazione 2-di-3, per esempio, esistono tre chiavi ma ne servono almeno due per autorizzare una transazione.
Le chiavi possono essere conservate su dispositivi diversi, in luoghi diversi o sotto il controllo di persone diverse. La blockchain verifica che la transazione rispetti la regola prevista, senza richiedere che tutte le chiavi siano presenti nello stesso luogo.
Questo modello può ridurre il rischio che un singolo evento sia sufficiente a compromettere i fondi. Il furto di una chiave, da solo, non dovrebbe bastare in una configurazione con soglia superiore a uno. Allo stesso modo, la perdita di una chiave non comporta necessariamente la perdita immediata dell’accesso, se rimangono disponibili abbastanza chiavi per raggiungere la soglia.
Il multisig non elimina però la necessità di proteggere ogni componente. La perdita di troppe chiavi, la distruzione dei backup o l’assenza delle informazioni necessarie per ricostruire la configurazione possono rendere i fondi irrecuperabili.
Il confronto tra sicurezza e complessità
La differenza più importante riguarda il compromesso tra riduzione del rischio di singolo punto di errore e complessità operativa.
Con il single-sig, il percorso di utilizzo è relativamente lineare: si crea il wallet, si conserva la seed phrase, si verifica l’indirizzo sul dispositivo e si firma la transazione. Con il multisig, bisogna invece conservare e coordinare più seed phrase o chiavi, mantenere i relativi dispositivi, verificare la configurazione del wallet e assicurarsi che il software ricostruisca sempre gli stessi indirizzi.
Un multisig configurato correttamente può essere più resistente al furto di una singola chiave. Ma un multisig configurato male può causare errori che non si presentano in un wallet single-sig. Tra questi rientrano:
- backup incompleti delle singole chiavi;
- mancanza del wallet descriptor o di informazioni equivalenti;
- confusione tra chiavi appartenenti a wallet diversi;
- utilizzo di software non compatibili con la configurazione originale;
- impossibilità di raggiungere la soglia di firme;
- assenza di una procedura testata per creare e firmare le transazioni.
Per questo motivo, il multisig non dovrebbe essere scelto soltanto perché appare tecnicamente più sofisticato. La soluzione migliore è quella che il custode riesce a comprendere, documentare, testare e mantenere nel tempo.
Quando il single-sig può essere più adatto
Un wallet single-sig può essere ragionevole quando l’obiettivo principale è mantenere una procedura semplice e verificabile. È particolarmente importante che il proprietario sappia:
- come creare il wallet senza esporre la seed phrase;
- come verificare un indirizzo sul dispositivo di firma;
- come conservare il backup in modo resistente a furto, incendio e deterioramento;
- come eseguire un recovery test senza rivelare la seed;
- come trasferire i fondi a una nuova seed in caso di compromissione.
La semplicità non significa assenza di sicurezza. Un singolo hardware wallet, una seed generata correttamente, backup affidabili e procedure prudenti possono offrire una custodia più gestibile di un multisig improvvisato.
Il limite resta il fatto che la seed costituisce un elemento critico unico. Occorre quindi evitare copie facilmente accessibili, fotografie, archiviazione in cloud non adeguatamente protetta e inserimento della seed in siti o applicazioni che la richiedono per “verificare” il wallet.
Quando il multisig può essere più adatto
Il multisig può diventare utile quando si vuole distribuire il rischio tra più chiavi o tra più persone. Alcuni esempi organizzativi, senza rappresentare raccomandazioni personali, sono:
- un patrimonio custodito da più responsabili, per cui nessuno dovrebbe poter agire da solo;
- una struttura familiare che vuole evitare che la perdita di una sola chiave blocchi il recupero;
- un’attività che richiede l’approvazione di più soggetti prima di effettuare un pagamento;
- una custodia con dispositivi e backup collocati in luoghi separati.
La soglia deve essere coerente con il numero di chiavi e con la disponibilità reale dei firmatari. Una configurazione che richiede la presenza simultanea di persone difficili da contattare può essere sicura contro un singolo attaccante, ma poco pratica in caso di emergenza.
Prima di depositare fondi, bisogna verificare l’intero percorso: creazione del wallet, ricezione, controllo degli indirizzi, costruzione della transazione, raccolta delle firme, trasmissione e recupero da backup. È opportuno iniziare con importi di prova e non considerare completata la configurazione finché il ripristino non è stato testato.
Il ruolo del descriptor e della documentazione
Nel multisig, le seed phrase non sono sempre sufficienti per ricostruire in modo affidabile il wallet. Servono anche informazioni sulla struttura del wallet: tipo di script, chiavi pubbliche estese, soglia di firme, ordine delle chiavi, percorso di derivazione e formato degli indirizzi.
Queste informazioni possono essere rappresentate, in tutto o in parte, da un wallet descriptor. Il descriptor non sostituisce le chiavi private e non consente necessariamente di spendere i fondi, ma può essere indispensabile per identificare correttamente gli indirizzi e ricostruire il wallet.
La documentazione dovrebbe essere conservata separatamente dalle chiavi private, in modo da non creare un unico documento che permetta a chiunque lo trovi di spendere i fondi. Deve però essere abbastanza chiara da consentire al proprietario o ai suoi successori di capire:
- quante chiavi esistono e quale soglia è richiesta;
- quali dispositivi o backup corrispondono a ciascuna chiave;
- quale software è stato utilizzato;
- come verificare gli indirizzi;
- come recuperare il wallet senza esporre le seed phrase.
Errori da evitare in entrambi i modelli
La scelta dell’architettura non elimina gli errori di base. In un wallet single-sig e in un multisig è essenziale verificare sempre l’indirizzo sul dispositivo o sul metodo di firma affidabile, soprattutto quando si riceve un indirizzo da un computer potenzialmente compromesso.
Non bisogna confondere un indirizzo di ricezione con una chiave privata, né considerare sufficiente il saldo mostrato da un’applicazione non verificata. Un malware può alterare gli indirizzi visualizzati sul computer, mentre una procedura di recupero eseguita con software incompatibile può mostrare un wallet vuoto pur in presenza di fondi.
È inoltre rischioso creare un multisig senza conservare la configurazione completa, oppure affidarsi a un solo coordinatore o a un’unica applicazione senza sapere come recuperare il wallet in autonomia. Anche l’aggiornamento di dispositivi e software deve essere preceduto dalla verifica dei backup e, quando possibile, da un test su un ambiente controllato.
Una procedura di scelta e verifica
Per confrontare i due modelli si può partire da alcune domande pratiche:
- Chi deve poter spendere i fondi?
- Cosa accade se una chiave viene persa, rubata o resa indisponibile?
- Chi conosce la procedura di recupero?
- Quanto spesso sarà necessario firmare transazioni?
- È possibile conservare e controllare tutti i backup nel lungo periodo?
- La configurazione è stata recuperata e testata prima del deposito principale?
Se le risposte indicano che la semplicità è il fattore decisivo, un single-sig ben progettato può ridurre gli errori operativi. Se invece il rischio principale è la dipendenza da una sola chiave o da una sola persona, un multisig può offrire una distribuzione più adatta, a condizione di accettarne la complessità.
In entrambi i casi, la custodia non termina quando il wallet viene creato. È un processo fatto di backup, controlli degli indirizzi, aggiornamento della documentazione, prove di recupero e revisione delle procedure. Un modello più avanzato non è automaticamente migliore: è migliore soltanto se resta comprensibile e funzionante anche quando passa il tempo o si verifica un imprevisto.


